Blog

Approfondimenti pratici su infrastrutture IT, sicurezza, backup, cloud e costi informatici. Sono temi che seguo anche nella gestione complessiva dell'IT aziendale.

Messaggio PEC e avviso di sicurezza informatica

Cybersecurity e PEC

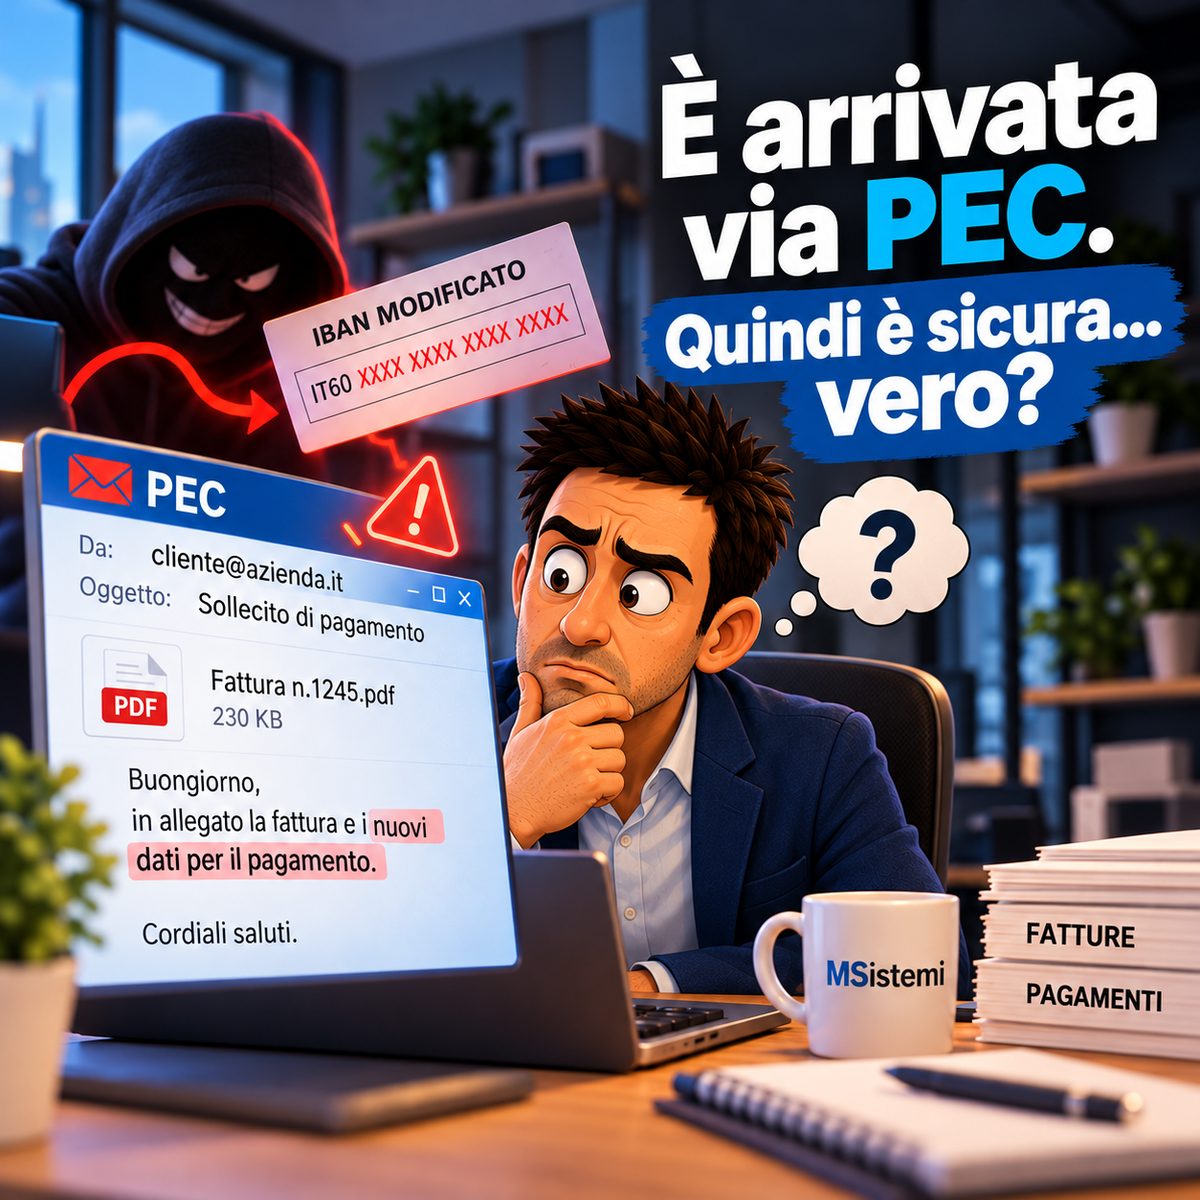
È arrivata via PEC. Quindi è sicura… vero?

Per molti la PEC è ancora sinonimo di comunicazione sicura.

In realtà certifica invio e consegna del messaggio, ma non garantisce che la casella del mittente non sia stata compromessa o che un allegato sia sicuro.

Lo ha ricordato recentemente il CERT-AGID dopo aver individuato una campagna che utilizzava vere caselle PEC compromesse per inviare falsi solleciti di pagamento contenenti malware.

Ed è proprio questo il problema: il messaggio può sembrare assolutamente credibile.

Mittente corretto, riferimenti plausibili, una fattura, un sollecito, magari anche una certa urgenza.

Quando il pagamento finisce alla persona sbagliata

Qualche tempo fa mi è capitato di seguire un caso ancora più concreto.

Durante uno scambio di email relativo a una fattura di importo importante, qualcuno era riuscito a inserirsi nella comunicazione e a modificare le coordinate bancarie.

Il messaggio sembrava autentico.

Il pagamento è stato effettuato.

Ma i soldi sono finiti sul conto di uno sconosciuto.

È una tipologia di frode riconducibile alla Business Email Compromise: l'attaccante sfrutta o imita una comunicazione reale e cerca di modificare le istruzioni di pagamento.

Antivirus e firewall non bastano

La tecnologia è fondamentale, ma in situazioni come queste servono anche procedure semplici e chiare.

Una modifica dell'IBAN, soprattutto per importi importanti, dovrebbe sempre essere verificata attraverso un secondo canale: ad esempio una telefonata utilizzando un numero già conosciuto.

Allo stesso modo è importante:

  • proteggere email e PEC con MFA;
  • prestare attenzione a richieste urgenti o insolite;
  • formare chi gestisce amministrazione e pagamenti;
  • verificare allegati e link anche quando il mittente sembra conosciuto.

Perché oggi la sicurezza informatica non riguarda più soltanto server e firewall.

Un problema informatico può trasformarsi in pochi minuti in una perdita economica reale.

E spesso la differenza la fanno tecnologia, procedure e persone che lavorano insieme.

Se vuoi capire quanto è realmente protetta la tua azienda, puoi approfondire il mio Cybersecurity Check-Up.

PC Windows 10 datato: quanto è critico per la produzione aziendale?

IT e produzione

Ma il PC funziona ancora… perché dovrei cambiarlo?

In tutti questi anni di lavoro mi è capitato spesso di entrare nelle produzioni tessili del nostro territorio e vedere PC coperti da uno strato di polvere e filato.

Eppure sono lì, accesi.

E funzionano!

Ogni giorno fanno esattamente quello che devono fare: gestiscono una macchina, raccolgono dati, eseguono un software specifico o fanno da collegamento con altri sistemi aziendali.

Ed è proprio questo il punto.

Il problema non è la polvere e nemmeno l’età del PC. Il problema è scoprire quanto quel computer sia diventato importante solo il giorno in cui smette di funzionare.

Da semplice PC a parte della produzione

Negli anni la fabbrica è cambiata.

Industria 4.0, raccolta automatica dei dati, macchinari interconnessi, gestionali che comunicano direttamente con la produzione.

Quel PC che magari dieci anni fa svolgeva un compito isolato oggi può essere diventato, quasi senza accorgersene, un anello importante della catena produttiva.

Eppure spesso rimane lì per anni perché, semplicemente, continua a fare il suo lavoro.

Poi arriva qualcosa che cambia gli equilibri.

Un nuovo gestionale.
Un server aggiornato.
Una modifica alla rete.
Un software che richiede una versione più recente di Windows.

Ed ecco che quella macchina dimenticata diventa improvvisamente il punto che blocca tutto il resto.

Windows 10: funziona ancora, ma…

Dal 14 ottobre 2025 Windows 10 è fuori dal supporto ordinario.

I PC continuano ad accendersi e i programmi a funzionare, ma in produzione questo non significa che sia tutto sotto controllo.

Un sistema fuori supporto può diventare un problema di sicurezza, compatibilità e continuità operativa.

E non basta dire:

“Mettiamo Windows 11 su tutto.”

In produzione possono esserci software proprietari, driver o sistemi legati direttamente ai macchinari.

In alcuni casi la soluzione non è sostituire subito il PC, ma gestirlo correttamente, ad esempio isolandolo con una buona segmentazione di rete, limitando le comunicazioni solo a ciò che serve e riducendo così il rischio.

Prima di cambiare qualcosa bisogna capire cosa fa quel PC, da cosa dipende e cosa succede se si ferma.

Quindi dobbiamo sostituire tutti i PC vecchi?

No.

La domanda giusta è un’altra:

“Se domani quel PC non partisse più, cosa succederebbe alla produzione?”

È questo che va valutato.

Se vuoi capire quali PC possono restare e quali stanno diventando un rischio, scrivimi.

L’ho chiesto a ChatGPT!

Intelligenza artificiale

L’ho chiesto a ChatGPT! 🤖

Negli ultimi mesi l’intelligenza artificiale è entrata sempre di più nel nostro lavoro quotidiano. La usiamo per scrivere, cercare informazioni, riordinare idee, analizzare dati e, sempre più spesso, anche per prendere decisioni.

Recentemente sono stato coinvolto nel riammodernamento IT di un’azienda storica del nostro territorio.

Un progetto delicato, con molte variabili da considerare e diverse attività da pianificare con attenzione.

Durante l’analisi, alcune valutazioni mie e di altri colleghi consulenti venivano messe in discussione perché “un altro consulente” proponeva tempi, metodi e costi differenti.

Fin qui, nulla di strano.

Poi abbiamo scoperto chi fosse.

ChatGPT. 😄

Il progetto era stato sottoposto all’IA e le risposte venivano confrontate con le nostre valutazioni.

La cosa mi ha fatto sorridere, ma anche riflettere.

Non è neppure la prima volta che mi capita qualcosa del genere. Una volta, durante una consulenza, una persona faceva praticamente le stesse domande a me e a ChatGPT nello stesso momento, per vedere se le risposte combaciavano.

Una specie di Oracolo di Matrix in versione digitale. 🔮

Il punto, però, non è criticare ChatGPT.

Anzi, lo uso anch’io ogni giorno.

Mi aiuta a scrivere, riordinare idee, approfondire argomenti tecnici, analizzare problemi e supportare alcune attività di cybersecurity.

È uno strumento estremamente utile. Ma resta, appunto, uno strumento.

Può suggerire una strada, proporre un’alternativa o aiutare a ragionare. Un po’ come confrontarsi con un collega.

La differenza è che, per capire se la risposta ha davvero senso, bisogna conoscere bene la materia di cui si sta parlando.

Bisogna sapere cosa chiedere, quali informazioni fornire e soprattutto riconoscere quando qualcosa non torna.

Perché l’IA conosce ciò che le raccontiamo. Non conosce quello che ci siamo dimenticati di dirle.

Ed è qui che entrano in gioco esperienza e lavoro sul campo.

Anni passati ad affrontare problemi reali aiutano a sviluppare quella capacità di fermarsi e pensare:

“Aspetta… sulla carta sembra giusto. Ma nel mondo reale funzionerà davvero?”

L’intelligenza artificiale sta cambiando il nostro modo di lavorare e continuerà a farlo.

Probabilmente la vera differenza non sarà tra chi usa l’IA e chi non la usa.

Sarà tra chi la usa come supporto e chi invece la considera un oracolo.

ChatGPT può rispondere in pochi secondi.
Capire se ha ragione è ancora un altro mestiere.

Floppy disk dimenticato nel lettore di un vecchio computer IBM

Monitoraggio e prevenzione

Panico da rientro?!

Un vecchio floppy dimenticato nel lettore poteva sembrare un guasto grave. Oggi gli strumenti sono cambiati, ma la lezione resta: capire cosa sta succedendo e intervenire prima che una piccola anomalia diventi un’emergenza.

Parecchi anni fa, quando ero all’inizio di questo lavoro che ormai faccio da una vita, al rientro dalle ferie capitava spesso a me e ai colleghi di ricevere telefonate piuttosto preoccupate.

“Il PC non parte più!”

La schermata mostrava un messaggio che invitava a premere F1 con in alto il simbolo del floppy disk.

Per chi oggi non lo ha mai utilizzato, il floppy era uno dei sistemi più comuni per salvare e trasferire piccoli file. In molte aziende veniva utilizzato anche per effettuare semplici copie di sicurezza dei dati.

Diciamo che era un po’ l’antesignano delle attuali chiavette USB, anche se con capacità che oggi farebbero sorridere.

In quei casi specifici si trattava spesso di PC IBM che, all’avvio, cercavano il sistema operativo Windows sul dispositivo sbagliato.

Il motivo?

Prima delle ferie era stato fatto l’ultimo backup su floppy e qualcuno lo aveva semplicemente dimenticato all’interno del lettore.

Il computer provava quindi ad avviarsi da lì, non trovava Windows e si fermava mostrando quella schermata apparentemente preoccupante.

Bastava togliere il floppy, premere F1 e tutto ripartiva normalmente.

Nessun guasto. Nessun dato perso. Nessuna emergenza.
Solo una piccola dimenticanza.

A volte il problema semplicemente non c’è

Situazioni come questa fanno sorridere oggi, ma raccontano bene una cosa che nell’informatica accade ancora molto spesso.

Davanti a un messaggio di errore, a un computer che non parte o a un servizio che non risponde, è naturale pensare immediatamente al peggiore degli scenari.

Per chi non lavora quotidianamente nell’IT, capire cosa sta realmente succedendo non è affatto semplice.

Ed è anche per questo che esistono professionisti che fanno questo mestiere: analizzare il problema, distinguere un’anomalia banale da qualcosa di più serio e intervenire senza trasformare ogni inconveniente in un’emergenza.

A volte, come nel caso del floppy, il problema semplicemente non c’è.

Ma naturalmente non va sempre così.

E se invece il problema fosse stato reale?

Negli anni mi è capitato di affrontare situazioni molto diverse.

Alcune si sono risolte rapidamente. Altre hanno richiesto interventi molto più complessi.

Guasti hardware, problemi ai server, dischi danneggiati, errori software, interruzioni di rete o eventi legati alla sicurezza informatica possono verificarsi molto più frequentemente di quanto si immagini.

Ed è proprio qui che cambia tutto.

  • Se un computer importante smette davvero di funzionare, sappiamo cosa fare?
  • Se un server mostra segnali di malfunzionamento, qualcuno se ne accorge prima che si fermi?
  • Se un disco sta iniziando a dare problemi, viene rilevato oppure lo scopriamo quando ormai non è più leggibile?

La vera differenza spesso non la fa la capacità di “riparare velocemente”. La fa la capacità di accorgersi prima che qualcosa non stia andando come dovrebbe.

Prevenire invece di curare

Oggi abbiamo molti più strumenti rispetto ai tempi dei floppy.

I sistemi di monitoraggio possono controllare continuamente lo stato di server, dischi, servizi, connessioni e dispositivi di rete.

La manutenzione periodica permette di verificare aggiornamenti, capacità dei sistemi, stato dei backup e possibili anomalie.

I controlli programmati consentono inoltre di individuare problemi che magari non stanno ancora causando un fermo, ma potrebbero farlo in futuro.

Non significa che sia possibile prevedere tutto. Gli imprevisti esistono e continueranno a esistere.

Significa però ridurre la probabilità che una piccola anomalia diventi improvvisamente un’emergenza.

Ed è molto diverso intervenire con calma su un problema segnalato per tempo rispetto a doverlo affrontare mentre l’azienda è già ferma.

La prevenzione nell’IT non significa necessariamente spendere di più.

Spesso significa conoscere meglio ciò che si possiede, controllarlo e intervenire quando serve realmente.

Perché il momento migliore per capire se la propria infrastruttura ha qualche punto debole non è quando smette di funzionare.

È prima.

E quindi la domanda finale è semplice:

Iniziamo con la prevenzione oppure aspettiamo di doverci curare?

Se vuoi capire in che stato si trova realmente la tua infrastruttura IT, possiamo analizzarla insieme e individuare eventuali criticità prima che diventino problemi.

Costi IT: spendere meno o spendere meglio?

Costi IT e pianificazione

Costi IT: spendere meno o spendere meglio?

Rimandare aggiornamenti e investimenti può sembrare un risparmio. Ma quando arriva un’emergenza, quello che non è stato investito poco alla volta rischia di dover essere speso tutto insieme.

Molti imprenditori vedono l’informatica come una voce di costo da tenere bassa.

Ed è comprensibile.

Finché tutto funziona, è facile pensare: “possiamo aspettare ancora un po’”.

Quando il rinvio sembra non avere conseguenze

Un aggiornamento rimandato, un server che “regge ancora”, un backup lasciato com’è.

Per molto tempo non succede niente.

Poi però arriva il giorno diverso: un server si guasta, un ransomware blocca l’azienda, un NAS smette di funzionare.

È in quel momento che quello che non è stato investito poco alla volta deve essere speso tutto insieme.

Il barattolo di monete

È l’immagine del barattolo di monete.

Per anni sembra tutto sotto controllo, poi basta un’emergenza e il budget viene risucchiato in pochi giorni.

Il problema non è solo la cifra.

È il fatto di dover decidere in emergenza, senza tempo per valutare e con l’azienda sotto pressione.

In emergenza si spende quasi sempre di più, e spesso senza ottenere davvero il risultato migliore.

Un’infrastruttura deve evolvere nel tempo

Un’infrastruttura IT, invece, dovrebbe evolvere nel tempo, con una logica e delle priorità.

Non significa comprare sempre qualcosa di nuovo, ma sapere cosa può aspettare e cosa no, prima che diventi un problema.

Pianificare non vuol dire spendere di più: vuol dire spendere nel momento giusto, con una strategia e non sotto ricatto dell’emergenza.

Spendere meglio

L’obiettivo non è spendere meno. È spendere meglio.

Se ti ritrovi in questa situazione, o se semplicemente hai il dubbio che la tua infrastruttura sia un po’ “ferma da troppo tempo”, una valutazione tecnica mirata può aiutare a capire da dove partire e cosa può davvero aspettare.

Alta affidabilità: cosa succede se qualcosa si rompe?

Alta affidabilità

Alta affidabilità: cosa succede se qualcosa si rompe?

L’alta affidabilità serve a evitare che il guasto di un singolo componente blocchi l’intera azienda. Ridondanza, failover, monitoraggio e test permettono di continuare a lavorare anche quando qualcosa si rompe.

In molte aziende esiste una stanza che quasi nessuno visita.

A volte è un locale dedicato. Altre volte è un piccolo armadio o un angolo del capannone.

È la “stanza delle lucine”.

Al suo interno lavorano server, dispositivi di rete, sistemi di backup e firewall. Finché tutto funziona, nessuno ci fa troppo caso.

In alcuni casi non si sa nemmeno con precisione dove siano i server, come siano collegati o da quali sistemi dipenda davvero il lavoro quotidiano.

Poi qualcosa si rompe.

Un server si ferma, il gestionale non si apre oppure le cartelle condivise non sono più disponibili.

Ed è in quel momento che la stanza delle lucine diventa il centro dell’azienda.

Quando un guasto tecnico blocca il lavoro

Un server non è soltanto una macchina.

Può contenere dati, applicazioni, documenti e servizi utilizzati ogni giorno da molte persone.

Se si ferma, possono bloccarsi amministrazione, produzione, ordini, magazzino e fatturazione.

La domanda quindi non è solo:

Quanto tempo serve per ripararlo?

La domanda più importante è:

L’azienda può continuare a lavorare mentre viene riparato?

È qui che entra in gioco l’alta affidabilità.

Che cosa significa alta affidabilità?

Alta affidabilità significa progettare l’infrastruttura in modo che il guasto di un singolo elemento non blocchi tutti i servizi.

Non significa creare sistemi che non si romperanno mai.

Significa fare in modo che, quando qualcosa smette di funzionare, un altro componente possa continuare a fornire il servizio.

Questo principio viene chiamato ridondanza.

Può riguardare dischi, alimentatori, server, connessioni Internet o apparati di rete.

Avere due server non basta

La presenza di due server non garantisce automaticamente l’alta affidabilità.

Bisogna capire come sono configurati e cosa succede realmente quando uno dei due non è disponibile.

Il passaggio da un sistema all’altro, chiamato failover, può essere automatico oppure richiedere un intervento.

Ma deve essere previsto e soprattutto testato.

Lo stesso vale per una seconda connessione Internet: è utile solo se entra realmente in funzione quando la principale si interrompe.

Il monitoraggio è fondamentale

L’alta affidabilità non dipende soltanto dalla presenza di componenti duplicati.

Serve anche il monitoraggio.

Un disco, un alimentatore o un sistema di backup possono avere problemi senza che nessuno se ne accorga subito.

Il monitoraggio permette di individuare questi segnali prima che una piccola anomalia diventi un fermo aziendale.

Capire se l’azienda è pronta

Per un imprenditore non è semplice valutare da solo se l’infrastruttura sia davvero affidabile.

Le domande principali sono poche:

  • cosa succede se il server principale si ferma?
  • esiste un sistema alternativo?
  • il passaggio è automatico?
  • questi meccanismi sono mai stati provati?

Per rispondere con precisione serve spesso una valutazione tecnica.

Non sempre è necessario sostituire tutto o affrontare investimenti importanti. In molti casi basta capire cosa esiste già, individuare i punti più fragili e stabilire le priorità.

Il confronto con un consulente IT può essere utile proprio per questo: tradurre la complessità tecnica in rischi e scelte comprensibili per l’azienda.

L’alta affidabilità non serve a impedire ogni guasto.

Serve a evitare che una lucina rossa nella stanza tecnica diventi un problema per tutta l’azienda.

Perché prima o poi qualcosa potrebbe rompersi, no?

La differenza la fa ciò che accade subito dopo.

Cloud: non tutto si risolve andando nella nuvola

Cloud e infrastrutture

Cloud: non tutto si risolve andando nella nuvola

Il cloud può semplificare il lavoro e l’accesso alle informazioni, ma non garantisce automaticamente più sicurezza, meno costi o maggiore continuità. Per molte aziende la scelta migliore è trovare il giusto equilibrio tra cloud e infrastruttura locale.

Sempre più aziende spostano nel cloud posta elettronica, documenti, applicazioni e servizi informatici.

Può essere una scelta molto utile, perché permette di lavorare da luoghi diversi, riduce alcune attività di gestione interna e rende più semplice l’accesso alle informazioni.

Ma portare tutto online non significa automaticamente ottenere più sicurezza, meno costi o maggiore continuità.

Il cloud è uno strumento. La strategia viene prima.

Quando si parla di cloud, si immagina spesso qualcosa di astratto. In realtà, i dati vengono conservati su server fisici gestiti da fornitori esterni.

Questo significa che una parte importante delle informazioni e dei servizi aziendali viene affidata a terzi.

Non è necessariamente un problema, ma è una scelta che deve essere fatta con consapevolezza.

Anche nel cloud, infatti, possono verificarsi errori, accessi non autorizzati, cancellazioni accidentali o interruzioni del servizio. Inoltre, avere i dati online non significa sempre avere anche un backup adeguato.

L’azienda dovrebbe sapere dove si trovano le proprie informazioni, chi può accedervi, per quanto tempo vengono conservate e quanto sarebbe semplice recuperarle o trasferirle altrove.

Questo riguarda anche la sovranità del dato.

Un imprenditore dovrebbe conoscere il Paese in cui vengono conservati i dati aziendali, le regole che li proteggono e chi ne mantiene effettivamente il controllo.

Utilizzare il cloud con consapevolezza non significa rifiutarlo.

Significa capire cosa è opportuno spostare online e cosa, invece, è meglio mantenere all’interno dell’azienda.

Per molte imprese, infatti, la scelta più adatta non è mettere tutto nel cloud e nemmeno conservare tutto nella sede aziendale.

Può essere una soluzione ibrida.

In un’infrastruttura ibrida, alcuni servizi vengono gestiti nel cloud, mentre altri restano locali.

Ad esempio, posta elettronica e strumenti di collaborazione possono essere ospitati online, mentre applicazioni legate alla produzione, archivi particolari o sistemi che devono funzionare anche senza Internet possono rimanere in azienda.

Lo stesso principio può essere applicato ai dati.

Una copia locale può permettere un recupero rapido, mentre una seconda copia nel cloud o in un’altra sede può proteggere l’azienda in caso di guasti, furti o eventi gravi.

La soluzione ibrida può quindi offrire un buon equilibrio tra flessibilità, controllo e continuità operativa.

Deve però essere progettata con attenzione.

Non basta distribuire i sistemi tra cloud e sede aziendale. Bisogna capire come comunicano, come vengono protetti e cosa succede se una delle due parti non è disponibile.

Prima di scegliere, un imprenditore dovrebbe porsi alcune domande semplici:

  • quali servizi possono essere spostati nel cloud?
  • Quali devono continuare a funzionare anche senza Internet?
  • Dove vengono conservati i dati?
  • Esiste una copia di sicurezza indipendente?
  • Quanto dipende l’azienda da un singolo fornitore?

La vera domanda non è:

“Cloud sì o no?”

La domanda corretta è:

“Quale combinazione tra cloud e sistemi locali è più adatta alla mia azienda?”

Perché non tutto si risolve andando nella nuvola.

A volte la soluzione migliore è trovare il giusto equilibrio tra cloud e infrastruttura locale.

Cybersecurity: sicuri di essere davvero al sicuro?

Cybersecurity

Cybersecurity: sicuri di essere davvero al sicuro?

Dopo backup e continuità operativa, parliamo di cybersecurity: non un singolo software, ma l’insieme di tecnologie, procedure e abitudini quotidiane che proteggono dati, sistemi e continuità del lavoro.

Dopo i temi del backup e della continuità operativa, parliamo di un altro argomento spesso semplificato troppo: la cybersecurity.

Molti la associano a un antivirus, a un firewall o a un software. In realtà è qualcosa di molto più ampio.

È l'insieme di tecnologie, procedure e abitudini quotidiane che servono a proteggere dati, sistemi e continuità del lavoro.

Per un imprenditore non è necessario conoscere nel dettaglio ogni tecnologia, ma è fondamentale capire un concetto: non esiste un'unica soluzione che protegge tutto.

La sicurezza funziona solo se costruita su più livelli, come la sicurezza di un edificio.

Un esempio concreto

In ufficio arriva una mail che sembra inviata da un corriere e invita ad aprire un allegato.

Una persona, in buona fede, lo apre.

Se il computer non è aggiornato, se gli account hanno troppi privilegi e la rete è tutta aperta, quel singolo gesto può avere conseguenze serie.

Se invece l'azienda ha adottato più livelli di protezione, il problema può essere contenuto.

L'antivirus può bloccare il file, la segmentazione della rete può limitarne la diffusione, l'autenticazione a più fattori può impedire accessi non autorizzati, i backup possono consentire il recupero dei dati.

Questo è il senso della cybersecurity: ridurre i rischi e prepararsi a gestire gli imprevisti.

Il ruolo delle persone

Un ruolo centrale lo hanno le persone.

Non perché siano l'anello debole, ma perché sono il primo contatto con l'esterno.

Per questo la formazione non è un accessorio, ma una parte della strategia.

Una persona preparata non deve diventare un tecnico, ma deve poter riconoscere un comportamento sospetto, una mail anomala, una richiesta insolita o una situazione che merita attenzione.

La sicurezza informatica, infatti, non vive solo nei server o nei firewall. Vive anche nelle scelte quotidiane: come vengono gestite le password, chi può accedere ai dati, come si condividono i documenti, come si reagisce davanti a un dubbio.

Un percorso, non un acquisto

La cybersecurity non si esaurisce in un acquisto.

È un percorso fatto di scelte, verifiche e miglioramenti continui.

Il compito di un consulente non è proporre strumenti complessi a tutti i costi, ma accompagnare l'azienda in un percorso sostenibile, in linea con i rischi reali e con le risorse disponibili.

Ogni azienda ha dimensioni, abitudini, dati e criticità diverse. Per questo la sicurezza deve essere proporzionata, comprensibile e realmente applicabile nel lavoro di tutti i giorni.

La domanda giusta

Perché la domanda giusta non è: "abbiamo un antivirus?"

La domanda è: siamo davvero pronti a proteggere ciò che permette alla nostra azienda di lavorare ogni giorno?

Se questa domanda ti sembra familiare, potrebbe essere il momento giusto per fermarsi un attimo e valutare il livello di sicurezza della propria azienda.

Continuità operativa: quanto costa restare fermi?

Continuità operativa

Continuità operativa: quanto costa restare fermi?

La continuità operativa riguarda la capacità di continuare a lavorare e ripartire in tempi accettabili quando qualcosa va storto. Il punto non è solo tecnico: è capire quanto costa restare fermi.

Dopo aver parlato di backup, la domanda successiva è inevitabile: cosa succede davvero quando l’azienda si ferma?

La continuità operativa riguarda la capacità di continuare a lavorare e ripartire in tempi accettabili quando qualcosa va storto.

Per un imprenditore il problema non è solo tecnico.

Il vero problema è capire cosa succede all’attività quotidiana se un sistema informatico smette di funzionare.

Se il gestionale non è disponibile, si possono emettere fatture? Si possono registrare ordini? Si può controllare il magazzino?

Se la posta elettronica è ferma, si riesce comunque a comunicare con clienti, fornitori e collaboratori?

Se un server si blocca, quante persone restano senza poter lavorare?

Se la connessione Internet non funziona, quali servizi aziendali diventano inutilizzabili?

Queste non sono domande da tecnici. Sono domande aziendali.

La continuità operativa serve proprio a questo: capire quali attività sono fondamentali, quali sistemi le supportano e quanto tempo l’azienda può permettersi di restare ferma prima di subire un danno importante.

In questo contesto si collega anche il Disaster Recovery, cioè l’insieme di soluzioni e procedure che permettono di ripristinare sistemi, dati e servizi dopo un evento critico.

Può essere realizzato in modi diversi: con copie locali, con una seconda sede, con infrastrutture in cloud o con soluzioni ibride. Non esiste una risposta valida per tutti. La scelta dipende da quanto tempo l’azienda può restare ferma, da quali sistemi sono più importanti e da quanto impatto avrebbe un blocco prolungato.

Molte aziende si accorgono dell’importanza di questi aspetti solo durante un’emergenza. Fino a quando tutto funziona, l’informatica viene spesso vista come una spesa necessaria. Quando invece qualcosa si blocca, diventa subito evidente quanto il lavoro quotidiano dipenda da computer, rete, server, cloud, posta elettronica, gestionali e dati.

Il punto non è immaginare scenari estremi. A volte basta molto meno: un guasto hardware, un aggiornamento andato male, un errore umano, un attacco informatico, un problema elettrico, una connessione Internet interrotta o un fornitore non disponibile nel momento del bisogno.

In questi casi la domanda diventa:

“Quanto tempo serve per tornare operativi?”

Ed è qui che molte aziende scoprono di non avere una risposta chiara.

Restare fermi ha un costo. Non sempre è facile calcolarlo con precisione, ma esiste.

Può significare personale bloccato, produzione ferma, ritardi nelle consegne, clienti non serviti, ordini non gestiti, fatturazione rallentata, perdita di credibilità o urgenze gestite male.

Anche poche ore di fermo possono creare problemi importanti, soprattutto se riguardano i sistemi centrali dell’azienda.

Per questo la continuità operativa non dovrebbe essere considerata un lusso riservato alle grandi imprese. Anche una piccola o media azienda dovrebbe sapere quali servizi sono davvero critici e cosa fare se uno di questi smette di funzionare.

Non sempre servono soluzioni costose o complesse. Spesso il primo passo è molto più semplice: fare ordine, capire le dipendenze, sapere dove sono i dati, quali sistemi sono prioritari, chi deve intervenire e quali procedure seguire.

Una buona valutazione dovrebbe partire da alcune domande pratiche:

  • quali attività non possono fermarsi?
  • quali sistemi servono per svolgerle?
  • quanto tempo posso restare senza gestionale, posta o file condivisi?
  • esiste un piano se il server principale non funziona?
  • chi viene chiamato in caso di emergenza?
  • le procedure sono scritte o sono solo “nella testa” di qualcuno?
  • il ripristino è mai stato provato?

Queste domande aiutano l’imprenditore a trasformare un tema tecnico in una decisione concreta.

La continuità operativa non significa eliminare ogni rischio. Nessuna infrastruttura può garantire che non accada mai nulla.

Significa però ridurre l’impatto dei problemi.

Significa sapere cosa fare, in che ordine intervenire e quali sistemi ripristinare per primi.

Significa evitare che un guasto tecnico diventi un blocco aziendale gestito nel panico.

Il ruolo del consulente IT è aiutare l’azienda a leggere questi rischi in modo chiaro, senza tecnicismi inutili e senza creare allarmismo.

Perché il vero obiettivo non è vendere tecnologia.

È mettere l’imprenditore nella condizione di capire quanto dipende dai propri sistemi informatici e quali azioni possono ridurre il rischio di fermo.

La domanda quindi non è solo quanto costa l’informatica.

La domanda più importante è: quanto costa restare fermi?

E, soprattutto, l’azienda è pronta a ripartire quando qualcosa si rompe?

Backup aziendale: averlo non significa poter ripartire

Backup e continuità operativa

Backup aziendale: averlo non significa poter ripartire

Avere una copia dei dati è fondamentale, ma un backup non verificato non garantisce che l’azienda possa ripartire. La vera sicurezza nasce da ripristini provati, tempi conosciuti e procedure chiare.

“Abbiamo il backup.”

È una frase che, in ambito aziendale, si sente molto spesso.

Ed è sicuramente una buona notizia, perché avere una copia dei dati è fondamentale. Il problema è che molte aziende si fermano a questa risposta, dando per scontato che il solo fatto di avere un backup significhi essere al sicuro.

In realtà non è sempre così.

Avere un backup non significa automaticamente poter ripartire dopo un guasto, un errore umano, un attacco informatico o un problema tecnico importante.

La vera domanda non è solo:

“Il backup viene fatto?”

La vera domanda è:

“Abbiamo mai provato a ripristinarlo?”

Perché un backup non verificato può sembrare perfetto fino al momento in cui serve davvero.

Il backup non è un punto di arrivo

Molte soluzioni di backup producono report, notifiche e messaggi di conferma. Se tutto va bene, ogni giorno arriva una spunta verde, un messaggio di successo o una mail che conferma che l’operazione è stata completata.

Questo però non basta per avere la certezza che, in caso di necessità, l’azienda possa tornare operativa rapidamente.

Un backup può risultare completato, ma avere comunque problemi: dati non aggiornati, file mancanti, configurazioni escluse, tempi di ripristino troppo lunghi o procedure mai provate.

Il vero valore del backup non si misura quando viene eseguito.

Si misura quando deve essere utilizzato.

Il problema non è solo salvare i dati

Per un’azienda, il punto non è semplicemente avere “una copia”.

Il punto è sapere cosa succede quando quella copia deve essere usata.

Se il server si ferma, quanto tempo serve per ripartire?

Se il gestionale non funziona, quali attività restano bloccate?

Se vengono persi dei file, fino a quale momento è possibile recuperarli?

Se il ripristino richiede molte ore, l’azienda può permetterselo?

Sono domande semplici, ma spesso non vengono affrontate fino al momento dell’emergenza.

E l’emergenza è il momento peggiore per scoprire che una procedura non è chiara, che nessuno sappia esattamente cosa fare o che il backup non copra tutto ciò che si pensava.

Backup e ripristino sono due cose diverse

Nel linguaggio comune si tende a parlare solo di backup.

In realtà bisognerebbe parlare anche di ripristino.

Il backup è la copia dei dati.

Il ripristino è la capacità di recuperare quei dati e tornare a lavorare.

Sono due aspetti collegati, ma non identici.

Un’azienda può avere backup regolari e allo stesso tempo non sapere con certezza quanto tempo servirebbe per ripartire. Oppure può avere una copia dei dati, ma non una procedura chiara per recuperare rapidamente un server, un gestionale, una cartella condivisa o la posta elettronica.

Per questo un backup non testato è solo una speranza.

Un backup verificato, invece, diventa uno strumento reale di continuità aziendale.

Dove vengono salvati i dati?

Un altro aspetto spesso sottovalutato riguarda il luogo in cui vengono conservate le copie di backup.

Oggi molte aziende utilizzano, o dovrebbero valutare, soluzioni ibride, dove i dati possono essere salvati localmente, su dispositivi presenti in azienda, su una seconda sede oppure in cloud.

Non esiste una scelta valida per tutti.

Ogni soluzione ha vantaggi e limiti.

Il backup locale può essere molto utile per ripristini rapidi, ma potrebbe non bastare in caso di furto, incendio, guasto grave o compromissione dell’intera infrastruttura.

Una copia esterna, su un’altra sede o in cloud, può aumentare la protezione, ma deve essere progettata con attenzione.

In particolare, un’azienda dovrebbe sapere dove si trovano realmente i propri dati, chi può accedervi, in quale Paese vengono conservati e con quali garanzie di sicurezza e riservatezza.

Questo tema viene spesso definito “sovranità del dato”.

Non significa rifiutare il cloud, ma utilizzarlo con consapevolezza.

Salvare dati aziendali fuori sede può essere una scelta corretta, ma non dovrebbe mai essere una scelta cieca. L’imprenditore dovrebbe poter sapere dove finiscono le informazioni della propria azienda e quali responsabilità restano comunque in capo all’organizzazione.

Le domande che ogni azienda dovrebbe farsi

Non serve essere tecnici per iniziare a ragionare correttamente sul tema.

Un imprenditore, un responsabile amministrativo o chi gestisce l’organizzazione aziendale dovrebbe potersi fare alcune domande molto concrete:

  • quali dati vengono salvati?
  • ogni quanto viene eseguito il backup?
  • dove vengono conservate le copie?
  • esiste una copia locale e una copia esterna?
  • chi può accedere ai dati salvati?
  • chi controlla che il backup sia andato a buon fine?
  • è mai stato fatto un test di ripristino?
  • quanto tempo servirebbe per recuperare i dati?
  • quali sistemi devono essere ripristinati per primi?
  • chi interviene in caso di emergenza?

Queste domande valgono più di molte schede tecniche.

Perché aiutano a spostare l’attenzione dal prodotto alla reale capacità dell’azienda di ripartire.

Il backup riguarda la continuità aziendale

Troppo spesso il backup viene considerato un tema puramente informatico.

In realtà riguarda la continuità operativa dell’azienda.

Se i dati non sono disponibili, non si tratta solo di un problema tecnico. Possono fermarsi fatture, ordini, produzione, spedizioni, comunicazioni con i clienti, attività amministrative e servizi interni.

Per questo il backup non dovrebbe essere visto come una semplice voce di costo o come un servizio da attivare una volta e poi dimenticare.

Dovrebbe essere parte di una valutazione più ampia: quali attività sono davvero critiche? Quanto tempo l’azienda può restare ferma? Quanti dati può permettersi di perdere? Chi deve prendere decisioni in caso di problema?

Sono domande aziendali, prima ancora che informatiche.

Il ruolo del consulente IT

Una consulenza IT seria non dovrebbe limitarsi a dire: “Il backup c’è”.

Dovrebbe aiutare l’azienda a capire se quel backup è adeguato, se viene controllato, se è coerente con le esigenze reali e se consente davvero di ripartire in tempi accettabili.

Non sempre serve stravolgere tutto o acquistare soluzioni più complesse.

A volte il primo passo è molto più semplice: verificare cosa esiste già, capire cosa viene salvato, controllare dove vengano conservate le copie, chiarire chi può accedervi e provare almeno un ripristino.

Perché la tecnologia crea valore solo quando è comprensibile, verificabile e utile nel momento in cui serve davvero.

Conclusione

Avere un backup è fondamentale.

Ma non basta.

La vera sicurezza non nasce dal sapere che “qualcosa viene salvato”.

Nasce dal sapere che, in caso di necessità, quei dati possono essere recuperati, nei tempi giusti, con una procedura chiara e con un impatto sostenibile per l’azienda.

Nasce anche dalla consapevolezza di dove si trovano le copie, di chi può accedervi e di quali garanzie proteggono realmente le informazioni aziendali.

Perché quando tutto funziona, il backup sembra solo una voce tecnica.

Quando qualcosa si rompe, diventa una delle differenze principali tra un problema gestibile e un blocco aziendale.

La tecnologia deve aiutare, non confondere

Approfondimento IT

La tecnologia deve aiutare, non confondere

Cybersecurity, Continuità Operativa, Disaster Recovery, Alta Affidabilità, Zero Trust. Per chi lavora nell’Information Technology sono termini comuni. Per molti imprenditori, invece, sono parole che si sentono ripetere spesso, ma che non sempre vengono spiegate in modo chiaro rispetto alla realtà della loro azienda.

Ed è proprio qui che nasce il problema.

Oggi l’informatica è presente in ogni area aziendale: amministrazione, produzione, vendite, logistica, comunicazione, gestione documentale, rapporti con clienti e fornitori.

Anche nelle realtà più piccole, gran parte del lavoro quotidiano dipende da strumenti digitali, connessioni, computer, server, posta elettronica, gestionali, backup e servizi cloud.

Eppure, molto spesso, le decisioni legate a strategie e investimenti informatici vengono prese senza una visione completa di rischi, benefici e conseguenze operative.

Da una parte ci sono fornitori, prodotti, sigle e soluzioni tecniche. Dall’altra c’è l’imprenditore, che deve scegliere, approvare investimenti e assumersi responsabilità, pur non essendo un tecnico del settore.

Un imprenditore non deve diventare un informatico. Deve però poter capire cosa sta acquistando, quale problema risolve una determinata soluzione, quali rischi riduce, quali limiti ha e quali costi può comportare nel tempo.

In oltre vent’anni di lavoro ho imparato una cosa: il valore di un consulente non si misura dalla quantità di termini tecnici che utilizza, ma dalla sua capacità di trasformare concetti complessi in decisioni semplici e consapevoli.

Perché nessun imprenditore dovrebbe essere costretto a fidarsi ciecamente di qualcosa che non comprende.

Mi è capitato molte volte di vedere aziende acquistare soluzioni informatiche senza avere piena consapevolezza di ciò che stavano comprando. Non per mancanza di attenzione o superficialità, ma perché spesso l’Information Technology viene presentata con un linguaggio pensato per gli addetti ai lavori, non per chi deve gestire un’azienda.

Il risultato è che molte decisioni vengono prese sulla fiducia: ci si affida al fornitore storico, al tecnico di riferimento, alla proposta più convincente, alla soluzione più conosciuta o al prodotto che sembra risolvere tutto.

La fiducia è importante, ma da sola non basta.

In ambito IT, fidarsi senza capire può portare a sottovalutare aspetti fondamentali: costi ricorrenti, limiti delle soluzioni adottate, responsabilità non chiarite, procedure assenti o rischi che emergono solo nel momento del problema.

Una buona consulenza informatica dovrebbe aiutare l’imprenditore a fare le domande giuste, prima ancora di parlare di prodotti, marchi o tecnologie.

  • Cosa succede se un sistema si ferma?
  • Quali attività vengono bloccate?
  • Quali dati sono davvero critici?
  • Chi può accedere alle informazioni aziendali?
  • Quanto dipende l’azienda da un singolo fornitore, da un singolo server o da una singola persona?
  • I servizi acquistati sono ancora adeguati alle esigenze attuali?

Sono domande semplici solo in apparenza. In realtà sono proprio queste domande a distinguere una scelta tecnica da una scelta consapevole.

La tecnologia deve supportare l’azienda, non confonderla.

Un’infrastruttura informatica ben progettata non è necessariamente quella più costosa o più complessa. È quella che risponde meglio alle esigenze reali dell’impresa, riduce i rischi, semplifica la gestione e permette di lavorare con maggiore continuità e controllo.

Per questo il ruolo del consulente IT non dovrebbe essere quello di impressionare il cliente con termini complessi.

Dovrebbe essere quello di tradurre la complessità tecnica in conseguenze concrete per l’azienda: cosa significa un rischio informatico, quale impatto può avere un problema tecnico, quali benefici reali porta una soluzione e quali priorità vanno affrontate prima di altre.

Quando un imprenditore approva un investimento informatico, dovrebbe sapere con chiarezza perché lo sta facendo.

Non dovrebbe limitarsi a pensare: “Mi hanno detto che serve”.

Dovrebbe poter dire: “Ho capito quale problema risolve, quale rischio riduce e perché è utile per la mia azienda”.

Questa, per me, è la base di una consulenza IT seria: non vendere tecnologia per il gusto di vendere tecnologia, non complicare ciò che può essere spiegato in modo semplice e non dare per scontato che il cliente debba accettare concetti oscuri solo perché sono tecnici.

La vera consulenza IT non parte dai prodotti. Parte dalle domande giuste.

E soprattutto parte da un principio semplice: prima di fidarsi, bisogna poter capire.

Vuoi propormi un argomento?

Se hai un dubbio su sicurezza, backup, reti, cloud o costi IT, può diventare uno spunto utile per il prossimo articolo.

Contattami